
Есть такая профессия — проектами управлять
На лекции Александра Колесникова мы разбирались, кто такой руководитель проекта, и как на него влияет работа в ИБ.
Вспомним основные тезисы:
* Управление проектами — это отдельная область компетенций и навыков, которую необходимо изучать всем, кто проходит путь от идеи до результата.
* При этом, эта область — лишь часть еще большей работы по созданию современных продуктов, нового программного обеспечения (в том числе в ИБ). Без выстроенной системы управления сложно получить производство качественного ПО.
* Сфера ИБ предъявляет существенные требования к ведению проектов и созданию продуктов на всех этапах жизненного цикла. И кстати, требования ИБ-проектов имеют свою специфику.
На лекции Александра Колесникова мы разбирались, кто такой руководитель проекта, и как на него влияет работа в ИБ.
Вспомним основные тезисы:
* Управление проектами — это отдельная область компетенций и навыков, которую необходимо изучать всем, кто проходит путь от идеи до результата.
* При этом, эта область — лишь часть еще большей работы по созданию современных продуктов, нового программного обеспечения (в том числе в ИБ). Без выстроенной системы управления сложно получить производство качественного ПО.
* Сфера ИБ предъявляет существенные требования к ведению проектов и созданию продуктов на всех этапах жизненного цикла. И кстати, требования ИБ-проектов имеют свою специфику.
YouTube
Профессии в информационной безопасности
Насколько многогранен мир ИБ? Узнаем на новом курсе нашего преподавателя, технического директора MTS RED Дениса Николаевича Макрушина «Профессии в информационной безопасности».
Наш гость — Александр Семенович Колесников, руководитель группы специальных…
Наш гость — Александр Семенович Колесников, руководитель группы специальных…
👍5🔥4🤝1
Media is too big
VIEW IN TELEGRAM
Провести, показать, повторить: первое отраслевое мероприятие МТС RED для партнеров и клиентов
Пусть это видео будет чем-то вроде подведения итогов этого года для нашей команды. Мы наконец-то собрались «лицом к лицу» с клиентами, партнерами, журналистами, чтобы рассказать о продуктах и сервисах. А здесь я поделюсь атмосферой события.
Пусть это видео будет чем-то вроде подведения итогов этого года для нашей команды. Мы наконец-то собрались «лицом к лицу» с клиентами, партнерами, журналистами, чтобы рассказать о продуктах и сервисах. А здесь я поделюсь атмосферой события.
🔥8👍2❤1
Компетенции будущего: текущий и будущий профиль лидера в 2026 году
И снова интересная аналитика от RosExpert. На этот раз объектом исследования стали компетенции и навыки CEO, которые потребуются в 2026 году для достижения актуальных целей и вызовов.
Выделил следующие мысли:
* Ключевым вызовом 2023 года для руководителя был дефицит кадров и удержание талантов. В 2026 в первую очередь будет вестись борьба за человеческие ресурсы, а уже затем за деньги и естественные ресурсы.
* Одним из ключевых навыков 2023 является автоматизация бизнес-процессов. Если кто-то скажет, что менеджер технической команды должен (или не должен) кодить, то теперь правильный ответ: менеджер должен уметь автоматизировать. И в 2026 году это умение будет ключевым. Вместе с умением работать с большими данными.
* 2023 - год тактического управления. 2026 - год стратегов.
И цитата, которую оставлю без интерпретаций:
И снова интересная аналитика от RosExpert. На этот раз объектом исследования стали компетенции и навыки CEO, которые потребуются в 2026 году для достижения актуальных целей и вызовов.
Выделил следующие мысли:
* Ключевым вызовом 2023 года для руководителя был дефицит кадров и удержание талантов. В 2026 в первую очередь будет вестись борьба за человеческие ресурсы, а уже затем за деньги и естественные ресурсы.
* Одним из ключевых навыков 2023 является автоматизация бизнес-процессов. Если кто-то скажет, что менеджер технической команды должен (или не должен) кодить, то теперь правильный ответ: менеджер должен уметь автоматизировать. И в 2026 году это умение будет ключевым. Вместе с умением работать с большими данными.
* 2023 - год тактического управления. 2026 - год стратегов.
И цитата, которую оставлю без интерпретаций:
То, что мы сейчас наблюдаем, это в том числе формирование «управленческого суверенитета». Раньше ты мог прочесть в американской книге по менеджменту ответ на любой свой управленческий вопрос. Сейчас это уже не работает. И вообще, всё, что написано в книгах, сейчас не работает.

🔥7🤔1
Время обновлять пароли
Конец года - это не только повод подвести итоги, но и обновить ключи от всех наших личных данных. Кстати, какой длины твои пароли: как на фото сверху или как на фото снизу? 😉
За прошедший год злодеи стали еще быстрее. Теперь им требуется всего 2 недели, чтобы методом простого перебора подобрать сложный пароль из 10 символов. А с использованием техник генерации паролей с помощью нейросетей на это потребуется 1 час.
Поэтому пусть это сообщение будет напоминанием: обнови пароли.
Конец года - это не только повод подвести итоги, но и обновить ключи от всех наших личных данных. Кстати, какой длины твои пароли: как на фото сверху или как на фото снизу? 😉
За прошедший год злодеи стали еще быстрее. Теперь им требуется всего 2 недели, чтобы методом простого перебора подобрать сложный пароль из 10 символов. А с использованием техник генерации паролей с помощью нейросетей на это потребуется 1 час.
Поэтому пусть это сообщение будет напоминанием: обнови пароли.
👍5🔥2😁1
report_v.2023.4: release candidate
Садись рядом. Давай обсудим наши итоги года. Не просто перечислим результаты, а выделим именно те, которые имели самый яркий эмоциональный окрас. Сделаем это в формате “параметр: значение”.
Капитал: к команде присоединились 160 исследователей и разработчиков, каждый из которых ведет компанию к технологическому лидерству.
Управляемые сервисы: заново собран и выпущен Security Operations Center, запущены 3 новых сервиса (шифрование каналов связи, Anti-DDoS, Security Awareness).
Продукты: выпущена платформа безопасной разработки ASOC, и успешно прошла стадию пилотирования платформа Cloud & Container Security.
Ключевой исследовательский проект: команда Advanced Research Team (ART), которая обнаружила уязвимость в ОС Windows и проблемы в Github-репозиториях.
Обучение: подготовили курс «Профессии в ИБ» для студентов НИЯУ МИФИ. В открытом доступе опубликованы 4 лекции. Пусть они заряжают всех, кто погружается в информационную безопасность.
Ключевой инсайт: открыл для себя теорию решения изобретательских задач (ТРИЗ) в контексте разработки управленческих решений.
Ключевой результат: наше с тобой знакомство.
С наступающим Новым Годом!
Садись рядом. Давай обсудим наши итоги года. Не просто перечислим результаты, а выделим именно те, которые имели самый яркий эмоциональный окрас. Сделаем это в формате “параметр: значение”.
Капитал: к команде присоединились 160 исследователей и разработчиков, каждый из которых ведет компанию к технологическому лидерству.
Управляемые сервисы: заново собран и выпущен Security Operations Center, запущены 3 новых сервиса (шифрование каналов связи, Anti-DDoS, Security Awareness).
Продукты: выпущена платформа безопасной разработки ASOC, и успешно прошла стадию пилотирования платформа Cloud & Container Security.
Ключевой исследовательский проект: команда Advanced Research Team (ART), которая обнаружила уязвимость в ОС Windows и проблемы в Github-репозиториях.
Обучение: подготовили курс «Профессии в ИБ» для студентов НИЯУ МИФИ. В открытом доступе опубликованы 4 лекции. Пусть они заряжают всех, кто погружается в информационную безопасность.
Ключевой инсайт: открыл для себя теорию решения изобретательских задач (ТРИЗ) в контексте разработки управленческих решений.
Ключевой результат: наше с тобой знакомство.
С наступающим Новым Годом!
❤16👍8🔥7🍾3☃2👏1🏆1
Для тех, кому дома скучно, а на улице холодно: метод поиска n-day уязвимостей в бинарном коде
Люблю и иногда практикую фаззинг для поиска дефектов в ПО. Если сегодня взять какой-нибудь непопулярный таргет, подготовить стенд и запустить тесты, то к концу праздничной недели можно найти пачку интересных уязвимостей.
В дополнение к уже известным техникам добавилось свежее исследование, которое точно нужно воспроизвести: “BinGo: Identifying Security Patches in Binary Code with Graph Representation Learning”.
Интересный метод поиска security-патчей в бинарном коде приложений. Актуален для тех случаев, когда владелец приложения скрыто исправляет какие-либо уязвимости в своем коде без регистрации CVE или без описания в change log. Помогает выявлять n-day уязвимости.
Метод основан на представлении бинарного файла в виде Code Property Graph - промежуточном представлении кода, изначально разработанном для анализа его безопасности. CPG включает в себя абстрактное синтаксическое дерево, граф потока управления и зависимости данных.
Особенность этого метода заключается в разработанной модели обнаружения security-исправлений, которая сравнивает бинарные файлы до и после исправления. И использует для этого сиамскую нейронную сеть, которая позволяет выделить сходство или различие между бинарями.
Уровень обнаружения security-патчей среди прочих модификаций бинарного кода: 80,77%. Отлично! Осталось вернуться домой из леса и подобрать интересные таргеты.
Люблю и иногда практикую фаззинг для поиска дефектов в ПО. Если сегодня взять какой-нибудь непопулярный таргет, подготовить стенд и запустить тесты, то к концу праздничной недели можно найти пачку интересных уязвимостей.
В дополнение к уже известным техникам добавилось свежее исследование, которое точно нужно воспроизвести: “BinGo: Identifying Security Patches in Binary Code with Graph Representation Learning”.
Интересный метод поиска security-патчей в бинарном коде приложений. Актуален для тех случаев, когда владелец приложения скрыто исправляет какие-либо уязвимости в своем коде без регистрации CVE или без описания в change log. Помогает выявлять n-day уязвимости.
Метод основан на представлении бинарного файла в виде Code Property Graph - промежуточном представлении кода, изначально разработанном для анализа его безопасности. CPG включает в себя абстрактное синтаксическое дерево, граф потока управления и зависимости данных.
Особенность этого метода заключается в разработанной модели обнаружения security-исправлений, которая сравнивает бинарные файлы до и после исправления. И использует для этого сиамскую нейронную сеть, которая позволяет выделить сходство или различие между бинарями.
Уровень обнаружения security-патчей среди прочих модификаций бинарного кода: 80,77%. Отлично! Осталось вернуться домой из леса и подобрать интересные таргеты.
👍11🔥4🤣1
О профессиях, процессах и технологиях в управляемых сервисах безопасности
Чем занимается Security Operations Center? Основные тезисы открытой лекции «Эксперт SOC и сервисов ИБ», которую провел Андрей Дугин, руководитель центра сервисов кибербезопасности МТС RED:
* ключевая ценность и суть управляемых сервисов кибербезопасности — в экспертизе.
* Даже человек с многолетним опытом в ИБ может «клюнуть» на фишинговую рассылку.
* Обнаружить угрозу - недостаточно. Нужно оперативно снизить ее воздействие на бизнес. Звучит не так тривиально, как кажется.
Подробности о сервисах SOC, WAF, anti-DDoS, Security Awareness, о том, как они работают, и какие эксперты для этого нужны - в видео-записи лекции.
Чем занимается Security Operations Center? Основные тезисы открытой лекции «Эксперт SOC и сервисов ИБ», которую провел Андрей Дугин, руководитель центра сервисов кибербезопасности МТС RED:
* ключевая ценность и суть управляемых сервисов кибербезопасности — в экспертизе.
* Даже человек с многолетним опытом в ИБ может «клюнуть» на фишинговую рассылку.
* Обнаружить угрозу - недостаточно. Нужно оперативно снизить ее воздействие на бизнес. Звучит не так тривиально, как кажется.
Подробности о сервисах SOC, WAF, anti-DDoS, Security Awareness, о том, как они работают, и какие эксперты для этого нужны - в видео-записи лекции.
YouTube
Профессии в информационной безопасности | Эксперт SOC и сервисов ИБ
Насколько многогранен мир ИБ? Узнаем на новом курсе нашего преподавателя, технического директора MTS RED Дениса Николаевича Макрушина «Профессии в информационной безопасности».
Наш гость — Андрей Олегович Дугин, руководитель центра сервисов кибербезопасности…
Наш гость — Андрей Олегович Дугин, руководитель центра сервисов кибербезопасности…
👍10❤1🔥1
🤔 А что, если использовать метод определения security-патчей для выявления закладок в бинарном коде?
Гипотеза: метод и система определения security-исправлений в бинарном коде может быть применима для выявления вредоносных модификаций (закладок/имплантов) в приложениях.
Этапы исследования для проверки гипотезы:
1. подбор примеров (семплов) модификаций кода, являющихся закладками;
2. формирование CFG для подобранных семплов;
3. обучение сиамской сети для определения сходства заданного CFG с целевым CFG, полученным от семплов.
А теперь вопрос: студент направления ИБ, готов ли ты взять эту работу в качестве темы своей курсовой в весеннем семестре? Если да, то пиши в ЛС (контакты в описании канала).
Гипотеза: метод и система определения security-исправлений в бинарном коде может быть применима для выявления вредоносных модификаций (закладок/имплантов) в приложениях.
Этапы исследования для проверки гипотезы:
1. подбор примеров (семплов) модификаций кода, являющихся закладками;
2. формирование CFG для подобранных семплов;
3. обучение сиамской сети для определения сходства заданного CFG с целевым CFG, полученным от семплов.
А теперь вопрос: студент направления ИБ, готов ли ты взять эту работу в качестве темы своей курсовой в весеннем семестре? Если да, то пиши в ЛС (контакты в описании канала).

🤔7👍1🔥1
Forwarded from kaf42
Вы готовы, самураи?
Сетевая ИБ, оверлейные технологии, DevSecOps, криптография, стеганография, обнаружение и противодействие атакам, поиск уязвимостей, безопасность ОС, технологии блокчейн..
Это наиболее популярные тематики научно-исследовательских работ на кафедре
> Только начало: уже загружено 650 страниц ваших отчетов о НИР (средний объем отчета 59 страниц)
> Идейно работы можно разделить на 3 типа: разработка программных решений, исследовательские, а также связанные с учебным процессом кафедры и в перспективе интегрируемые в него
Шепотом можно произнести: пора думать о НИР следующего семестра
Информация для тех, кто готов. Наш преподаватель Денис Николаевич Макрушин предлагает в рамках НИР проверить такую гипотезу — метод и система определения security-исправлений в бинарном коде могут быть применимы для выявления вредоносных модификаций в приложениях
🌀Подробнее о методе
Сетевая ИБ, оверлейные технологии, DevSecOps, криптография, стеганография, обнаружение и противодействие атакам, поиск уязвимостей, безопасность ОС, технологии блокчейн..
Это наиболее популярные тематики научно-исследовательских работ на кафедре
> Только начало: уже загружено 650 страниц ваших отчетов о НИР (средний объем отчета 59 страниц)
> Идейно работы можно разделить на 3 типа: разработка программных решений, исследовательские, а также связанные с учебным процессом кафедры и в перспективе интегрируемые в него
Информация для тех, кто готов. Наш преподаватель Денис Николаевич Макрушин предлагает в рамках НИР проверить такую гипотезу — метод и система определения security-исправлений в бинарном коде могут быть применимы для выявления вредоносных модификаций в приложениях
🌀Подробнее о методе
✍4👍2❤1❤🔥1👾1
Разработчик, будь внимательнее: уязвимость в GitLab позволяет захватить учетную запись
CVE-2023-7028 позволяет атакующему изменить значение электронной почты в механизме восстановления пароля при отправке специально сформированного запроса, в котором нулевой элемент массива содержит действительный email, а следующий элемент - email злоумышленника.
Уязвимые версии:
PoC: 1, 2.
CVE-2023-7028 позволяет атакующему изменить значение электронной почты в механизме восстановления пароля при отправке специально сформированного запроса, в котором нулевой элемент массива содержит действительный email, а следующий элемент - email злоумышленника.
Уязвимые версии:
все версии с 16.1 до 16.1.6,
16.2 до 16.2.9,
16.3 до 16.3.7,
16.4 до 16.4.5,
16.5 до 16.5.6,
16.6 до 16.6.4,
16.7 до 16.7.2.
PoC: 1, 2.
GitLab Docs
GitLab Critical Security Release: 16.7.2, 16.6.4, 16.5.6 | GitLab Docs
Learn more about GitLab Critical Security Release: 16.7.2, 16.6.4, 16.5.6 for GitLab Community Edition (CE) and Enterprise Edition (EE).
👾4👍3🔥2
Прогнозы 2024: развитие угроз
Напоминаю: мы с вами строим технологии и процессы защиты в асимметричной среде.
Асимметрия заключается в нашей прозрачности для атакующего. Как в дикой природе: хищника не видно, пока он изучает жертву и готовится напасть. Жертва изучает хищника только в момент нападения.
Сделаем прогноз о развитии кибер-угроз в 2024 году:
* Генеративные сети значительно ускорят «time-to-market» разработчикам вредоносного кода. С одной стороны, это приведет к росту случайных атак и повысит вероятность обнаружения антивирусным ПО, а с другой - усложнит атрибуцию авторов вредоносного кода.
* Вырастет количество фейковых «утечек», в которых для генерации синтетических данных использовались LLM. И в итоге, в даркнете вырастет количество предложений о продаже фейковых данных.
* Увидим больше имплантов, написанных на Go и Rust. И как следствие, будет больше атак с использованием кросс-платформенных вредоносов.
* Увеличится количество cloud-native ransomware: разработчики вредоносного кода будут внедрять функции инвентаризации storage-аккаунтов и поддержку API для манипуляции с облачным хранилищем данных.
* Увидим больше фишинговых email, сгенерированных LLM. Больше аналогичного фрода в мессенджерах. Например, мошенники уже синтезируют голосовые сообщения в Телеграм.
Напоминаю: мы с вами строим технологии и процессы защиты в асимметричной среде.
Асимметрия заключается в нашей прозрачности для атакующего. Как в дикой природе: хищника не видно, пока он изучает жертву и готовится напасть. Жертва изучает хищника только в момент нападения.
Сделаем прогноз о развитии кибер-угроз в 2024 году:
* Генеративные сети значительно ускорят «time-to-market» разработчикам вредоносного кода. С одной стороны, это приведет к росту случайных атак и повысит вероятность обнаружения антивирусным ПО, а с другой - усложнит атрибуцию авторов вредоносного кода.
* Вырастет количество фейковых «утечек», в которых для генерации синтетических данных использовались LLM. И в итоге, в даркнете вырастет количество предложений о продаже фейковых данных.
* Увидим больше имплантов, написанных на Go и Rust. И как следствие, будет больше атак с использованием кросс-платформенных вредоносов.
* Увеличится количество cloud-native ransomware: разработчики вредоносного кода будут внедрять функции инвентаризации storage-аккаунтов и поддержку API для манипуляции с облачным хранилищем данных.
* Увидим больше фишинговых email, сгенерированных LLM. Больше аналогичного фрода в мессенджерах. Например, мошенники уже синтезируют голосовые сообщения в Телеграм.
🔥5👍4❤1✍1👏1
Технологические тренды 2024: оптимизация и гиперавтоматизация в средствах защиты
Прогнозы по угрозам сделали. Теперь подумаем о трендах в технологиях защиты.
Опишу их двумя терминами: гиперавтоматизация и оптимизация. Во всех аспектах. От выявления аномалий до последующего реагирования на инциденты. И не обязательно с использованием алгоритмов машинного обучения.
Коротко про оптимизацию. Ресурс всегда ограничен. Кто эффективнее работает с имеющимся аппаратным ресурсом, тот обрабатывает больше данных, делает это быстрее и, в конечном итоге, предоставляет лучший пользовательский опыт.
А вот с гиперавтоматизацией нужно разобраться. Некоторые технологические гиганты определяют гиперавтоматизацию, как «концепцию автоматизации всего, что возможно автоматизировать в организации». Другими словами: исключить человеческий фактор из всех бизнес-процессов.
Еще в 2021 году Gartner утверждал, что внедрение подхода гиперавтоматизации превращается «из опционального требования в необходимое условие для выживания бизнеса». Только Gartner не уточнял формальные критерии для реализации этого подхода. И отличия между «автоматизацией» и «гиперавтоматизацией» все еще четко не определены.
В 2024 году у нас по-прежнему есть возможность определить эти критерии самостоятельно:
1. описание абсолютно всех процессов жизненного цикла ИБ для заданной системы;
2. технологическая возможность автоматизации всех описанных процессов;
3. при допустимой вариативности процесса система способна без участия человека определить эффективное решение (вариацию);
4. эффективность решения - метрика, которую система способна определять самостоятельно на основе бизнес-показателей.
В этом году мы увидим больше вендоров, которые используют подход гиперавтоматизации для задач ИБ. Например, в январе очередной раунд инвестиций поднял стартап Torq. Теперь последим за секцией Innovation Sandbox на RSA Conference 2024 и посчитаем количество компаний, которые что-то “гиперавтоматизируют с использованием AI”.
Прогнозы по угрозам сделали. Теперь подумаем о трендах в технологиях защиты.
Опишу их двумя терминами: гиперавтоматизация и оптимизация. Во всех аспектах. От выявления аномалий до последующего реагирования на инциденты. И не обязательно с использованием алгоритмов машинного обучения.
Коротко про оптимизацию. Ресурс всегда ограничен. Кто эффективнее работает с имеющимся аппаратным ресурсом, тот обрабатывает больше данных, делает это быстрее и, в конечном итоге, предоставляет лучший пользовательский опыт.
А вот с гиперавтоматизацией нужно разобраться. Некоторые технологические гиганты определяют гиперавтоматизацию, как «концепцию автоматизации всего, что возможно автоматизировать в организации». Другими словами: исключить человеческий фактор из всех бизнес-процессов.
Еще в 2021 году Gartner утверждал, что внедрение подхода гиперавтоматизации превращается «из опционального требования в необходимое условие для выживания бизнеса». Только Gartner не уточнял формальные критерии для реализации этого подхода. И отличия между «автоматизацией» и «гиперавтоматизацией» все еще четко не определены.
В 2024 году у нас по-прежнему есть возможность определить эти критерии самостоятельно:
1. описание абсолютно всех процессов жизненного цикла ИБ для заданной системы;
2. технологическая возможность автоматизации всех описанных процессов;
3. при допустимой вариативности процесса система способна без участия человека определить эффективное решение (вариацию);
4. эффективность решения - метрика, которую система способна определять самостоятельно на основе бизнес-показателей.
В этом году мы увидим больше вендоров, которые используют подход гиперавтоматизации для задач ИБ. Например, в январе очередной раунд инвестиций поднял стартап Torq. Теперь последим за секцией Innovation Sandbox на RSA Conference 2024 и посчитаем количество компаний, которые что-то “гиперавтоматизируют с использованием AI”.
🔥4❤2😁1🤓1
Вторая сессия на факультете «Стратегического управления» и ключевые инсайты:
* Курс «Разработка и принятие управленческих решений» дал новый инструмент - теорию решения изобретательских задач (ТРИЗ). Теперь при описании Definition of Done какой-либо задачи нужно помнить о необходимости сначала сформулировать «идеальный конечный результат», а затем браться за поиск решения. Цитаты на полях:
* «Стратегический менеджмент» напомнил про теорию ограничений (theory of constraints, ТОС), которую ранее упоминал в контексте построения Security Operation Center. ТОС рассматривает любую систему, как цепь взаимозависимых элементов. Поэтому вся цепь не может быть сильнее, чем ее самое слабое звено. Ограничение в производстве и бизнесе является основной причиной снижения его эффективности. Хочешь повысить эффективность - ищи ограничения.
А еще на полях записал цитату:
* Курс «Разработка и принятие управленческих решений» дал новый инструмент - теорию решения изобретательских задач (ТРИЗ). Теперь при описании Definition of Done какой-либо задачи нужно помнить о необходимости сначала сформулировать «идеальный конечный результат», а затем браться за поиск решения. Цитаты на полях:
«инновация - это решение противоречия»
«компромисс - слабое решение»
* «Стратегический менеджмент» напомнил про теорию ограничений (theory of constraints, ТОС), которую ранее упоминал в контексте построения Security Operation Center. ТОС рассматривает любую систему, как цепь взаимозависимых элементов. Поэтому вся цепь не может быть сильнее, чем ее самое слабое звено. Ограничение в производстве и бизнесе является основной причиной снижения его эффективности. Хочешь повысить эффективность - ищи ограничения.
А еще на полях записал цитату:
Стратегия - это также ответ на вопросы «что мы не делаем?» и «от каких возможностей отказываемся?»
👍8❤5🔥4🙊2✍1🤓1
На GitHub больше 1000 уязвимых репозиториев: в чём суть угрозы и что с этим делать
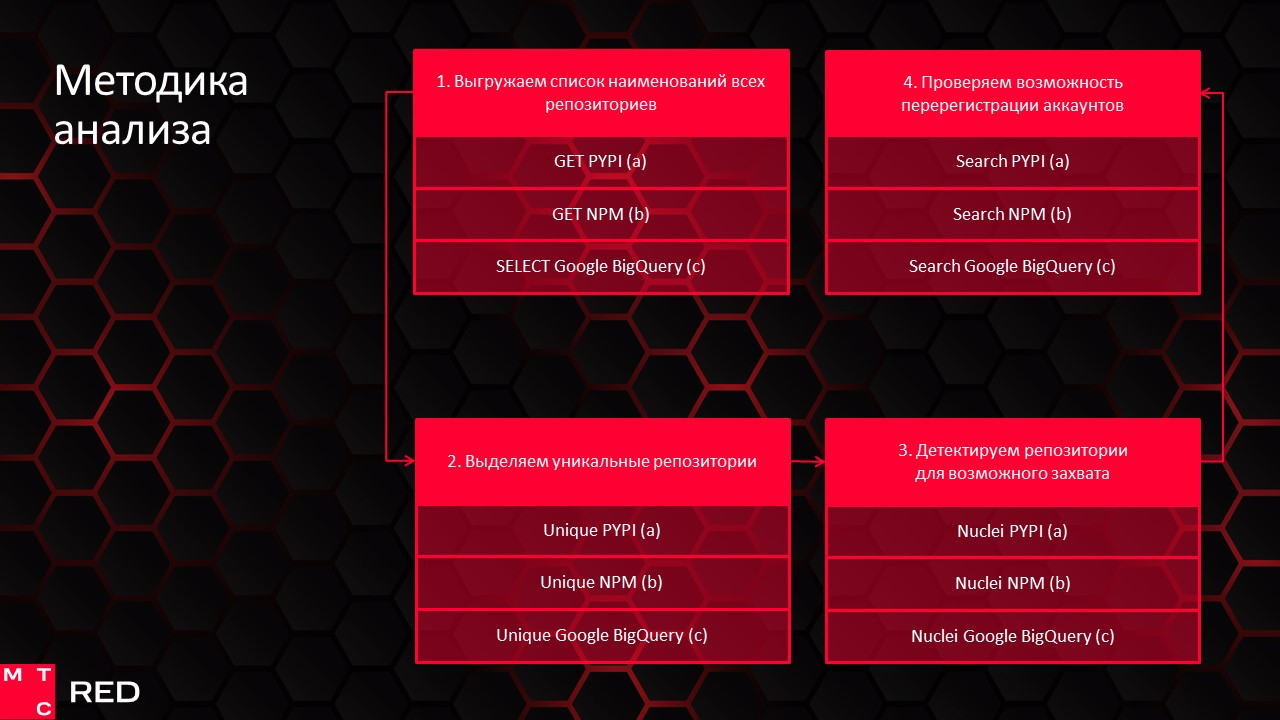
Опубликовали результаты своего исследования, в котором проверили 6349287 репозиториев Github на возможность захвата. Получили следующие данные:
* захват учетной записи возможен для 986 уникальных аккаунтов, то есть все репозитории этих пользователей уязвимы для атаки RepoJacking;
* обнаружили 1363 репозиториев, уязвимых к RepoJacking.
Методику исследования опубликовали в статье. Делись этим материалом с другом-разработчиком, чтобы он мог проверить свой код на отсутствие уязвимых зависимостей.
Опубликовали результаты своего исследования, в котором проверили 6349287 репозиториев Github на возможность захвата. Получили следующие данные:
* захват учетной записи возможен для 986 уникальных аккаунтов, то есть все репозитории этих пользователей уязвимы для атаки RepoJacking;
* обнаружили 1363 репозиториев, уязвимых к RepoJacking.
Методику исследования опубликовали в статье. Делись этим материалом с другом-разработчиком, чтобы он мог проверить свой код на отсутствие уязвимых зависимостей.
🔥6✍2👍2
Инструменты поиска репозиториев, доступных для захвата
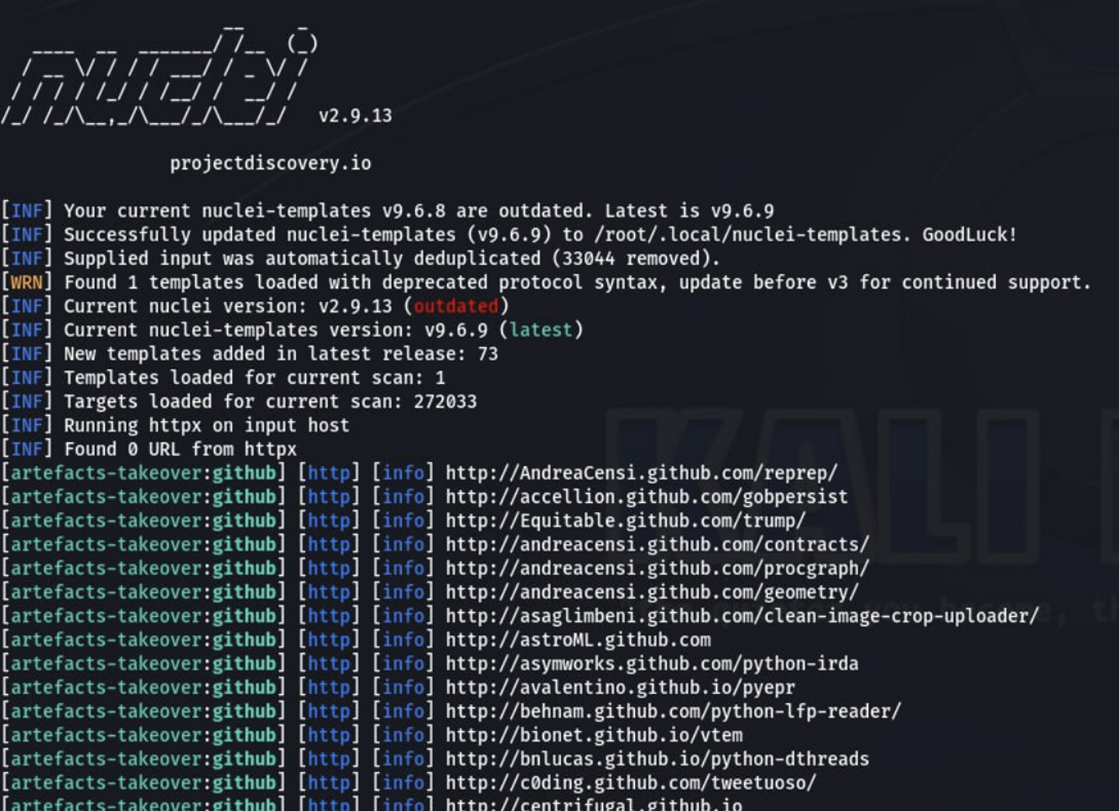
Для анализа репозиториев на устойчивость к RepoJacking-атакам мы опубликовали набор скриптов, которые поготовили в процессе исследования.
Скрипты потребуются для реализации ключевых шагов методики:
1. извлечение всех GitHub-ссылок из целевого репозитория;
2. сканирование и получение битых ссылок;
3. проверка GitHub-аккаунтов, доступных для атаки «account takeover»;
4. (опционально) регистрация доступного username.
Если в результате шага 3 в файле result_github.txt нашлись какие-либо ссылки, то это повод убрать данные зависимости из своего кода.
Методику и скрипты можно адаптировать не только для GitHub и не только для repository hijacking, но также для поиска уязвимых зависимостей в других доступных открытых репозиториях, пакетных менеджерах и внешних источниках артефактов.
Для анализа репозиториев на устойчивость к RepoJacking-атакам мы опубликовали набор скриптов, которые поготовили в процессе исследования.
Скрипты потребуются для реализации ключевых шагов методики:
1. извлечение всех GitHub-ссылок из целевого репозитория;
2. сканирование и получение битых ссылок;
3. проверка GitHub-аккаунтов, доступных для атаки «account takeover»;
4. (опционально) регистрация доступного username.
Если в результате шага 3 в файле result_github.txt нашлись какие-либо ссылки, то это повод убрать данные зависимости из своего кода.
Методику и скрипты можно адаптировать не только для GitHub и не только для repository hijacking, но также для поиска уязвимых зависимостей в других доступных открытых репозиториях, пакетных менеджерах и внешних источниках артефактов.
👍6🔥3😍1👾1
Что, если генеративный ИИ может упростить атаки typosquatting на зависимости в разработке?
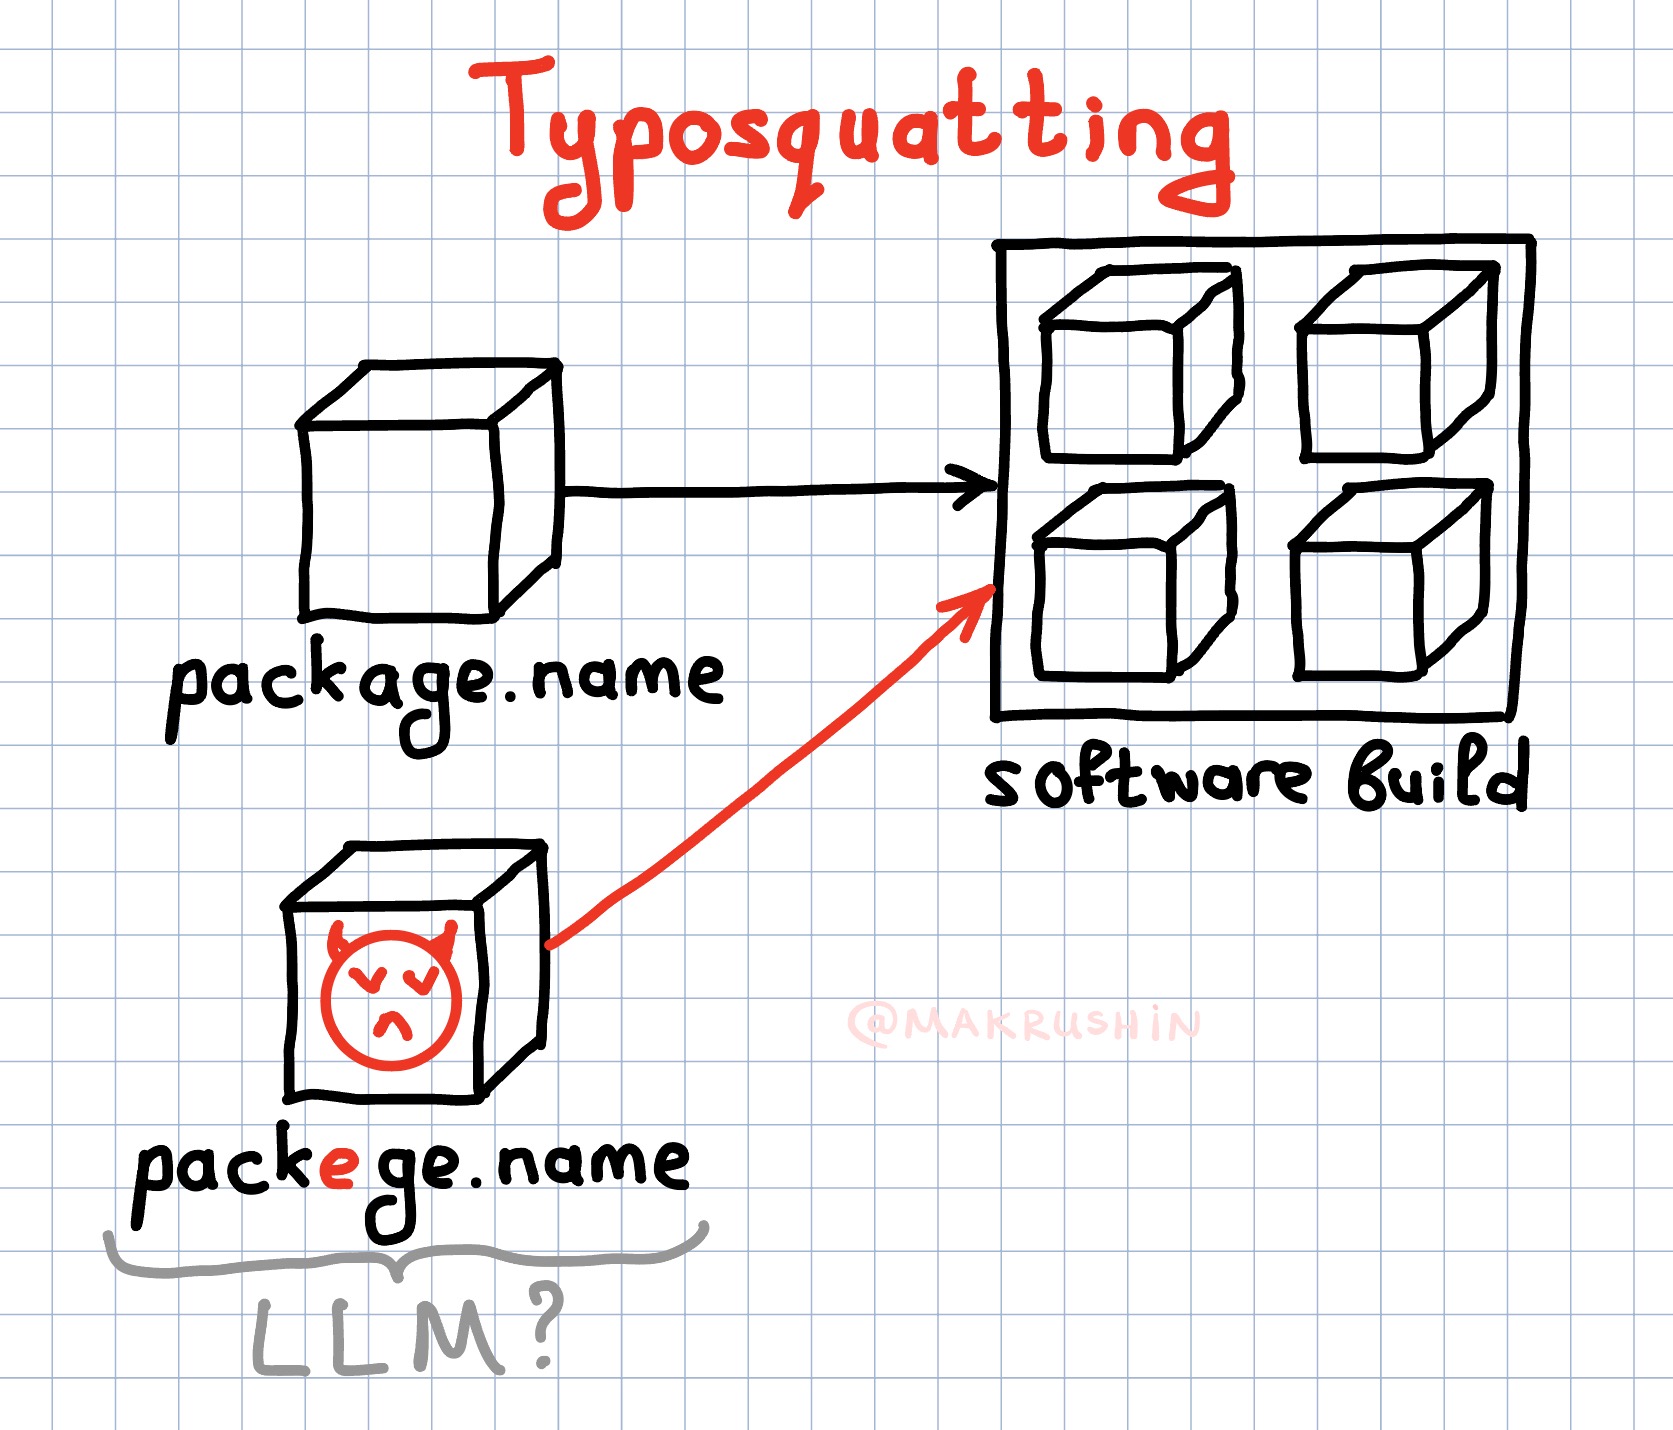
Typosquatting в разработке - это загрузка в репозиторий вредоносного пакета с именем, похожим на название популярного и уже существующего пакета.
На что рассчитывает атакующий в этом сценарии? На опечатку, в результате которой подключится вредоносный компонент. Например, Python-разработчик допустил ошибку в файле requirements.txt и вместо популярного пакета “requests” подключил “requesst” - а там вредоносный код.
Насколько велика вероятность, что разработчик сделает ошибку? Вероятность крайне мала. Но если атакующий создаст огромное количество вредоносных пакетов, названия которых будут похожи на названия популярных пакетов, то поверхность атаки значительно вырастет.
LLM может упростить процесс генерации названий. Пример запроса: generate 100500 words with typo for word “requests”.
Но исследователь может использовать эту же технику генерации словарей с наименованиями для сканирования пакетного репозитория на появление вредоносных пакетов. Кто хочет провести исследование?
Кстати, не пора ли запускать раздел #Инсайт, в котором будем описывать гипотезы для исследований?
💯- запускаем
🗿- отпускаем
Typosquatting в разработке - это загрузка в репозиторий вредоносного пакета с именем, похожим на название популярного и уже существующего пакета.
На что рассчитывает атакующий в этом сценарии? На опечатку, в результате которой подключится вредоносный компонент. Например, Python-разработчик допустил ошибку в файле requirements.txt и вместо популярного пакета “requests” подключил “requesst” - а там вредоносный код.
Насколько велика вероятность, что разработчик сделает ошибку? Вероятность крайне мала. Но если атакующий создаст огромное количество вредоносных пакетов, названия которых будут похожи на названия популярных пакетов, то поверхность атаки значительно вырастет.
LLM может упростить процесс генерации названий. Пример запроса: generate 100500 words with typo for word “requests”.
Но исследователь может использовать эту же технику генерации словарей с наименованиями для сканирования пакетного репозитория на появление вредоносных пакетов. Кто хочет провести исследование?
Кстати, не пора ли запускать раздел #Инсайт, в котором будем описывать гипотезы для исследований?
💯- запускаем
🗿- отпускаем
💯12🔥5🗿1
This media is not supported in your browser
VIEW IN TELEGRAM
Инвентарь для оффлайн-исследования готов: вещи собраны, плейлист заряжен.
Чего не хватает: ⛷️ , 🏂 или 🥄?
Чего не хватает: ⛷️ , 🏂 или 🥄?
🔥23❤3🤩2
Media is too big
VIEW IN TELEGRAM
Есть ли что-то общее между космическим и киберпространством?
Для исследователя точно есть. Например, можно переиспользовать методы открытия космических объектов для выявления аномалий в сетях.
В 2022 году российский астроном Владимир Георгиевич Сурдин открыл секцию «Прорывные технологии в ИБ» интересным докладом про новые технологии для поиска экзопланет. А я открыл для себя инсайт, что возможно применять математические модели астрономии для задач кибербезопасности. И добавил в эту секцию тему машинного обучения в системах симуляции атак.
#Инсайт
Для исследователя точно есть. Например, можно переиспользовать методы открытия космических объектов для выявления аномалий в сетях.
В 2022 году российский астроном Владимир Георгиевич Сурдин открыл секцию «Прорывные технологии в ИБ» интересным докладом про новые технологии для поиска экзопланет. А я открыл для себя инсайт, что возможно применять математические модели астрономии для задач кибербезопасности. И добавил в эту секцию тему машинного обучения в системах симуляции атак.
#Инсайт
🔥8👍2😱1
Forwarded from БАУМАНТЕХ
Разговоры про автоматизацию в SOC, NG-SOC, математику, безопасную разработку, Secure by Design, поверхность атаки, контейнеризацию, bug bounty - это точно про романтику в ИБ!
Подписывайтесь на наш Youtube-канал!
#Макрушин #Интервью #Лекция
Please open Telegram to view this post
VIEW IN TELEGRAM
❤10👍8😁4🔥2